lunedì 20 dicembre 2010

Vendetta windowsiana: ti rapisco il grub


Ennesimo attacco terrorista alle nostre macchine perpetuato dall'associazione a delinquere soprannominata "Microsoft Windows"
una cellula organizzata impedisce all'utente di meglio gestire il sistema
E purtroppo non è uno scoop, ma banale routine.
Tutti (o almeno tutti quelli che si interessano a Linux) sanno che se vogliamo un dual-boot win/linux è meglio, per non arrovellarci le cervella con grub, installare prima Windows e poi Linux (chi esso sia, ubbuntu, debian, slack, arc, mepis, etc).
E spesso la prendiamo come una legge della fisica a cui non si può scappare: poverino windowsino, manco riesce a gestire correttamente più sistemi sulla nostra macchina.
Eppure, il furbacchione non è che non sappia è che non vuole! Se ci mettiamo possiamo pure farlo ragionare, ma ciò non impedisce che di default se mai avessimo la cattiva idea (perchè di tale si tratta) di installare windows sul nostro pc (sì, sì lo so, mica c'è fotosciop, cad, dreamweaver, gta4, gta sant'andreas su linux -ma c'è VirtualBox), il suo caro bootloader ci pialla per bene il MBR e, se non intervenissimo, potremmo scordarci per sempre il nostro caro pinguino. E voglio dire, se fosse GNU/linux a fare una cosa del genere mica saremmo molto contenti. E tutti lo direbbero chiaramente che è un po' inammissibile...
Ma io mica l'ho infettato il mio pc con quelle schifezze commerciali!
Perchè mi ritrovo a ribadire banalmente che Windows tenta il monopolio illecito forgiando le menti e gli harddisk?
Perchè io dal mio pc voglio toglierlo windows (anche se nel prezzo del pc ho pure pagato la licenza per averlo!)!
Però dal sito stesso della microsoft si legge: "non è possibile disinstallare Windows Vista".
In realtà è un'affermazione corretta (trattandosi di un sistema operativo non ci sono applicazioni per la disinstallazione, ma possiamo formattare), ma mi fa ridere per la sua perentorietà. Quasi che ad osare di fare l'impossibile ci si rompa il pc!
In realtà, già che ha infestato il mio hd, mi dicevo che quasi quasi potevo tenerlo chissà che un giorno avessi voglia di giocare a GTA. Piccola parentesi, non mi interesso ai giochi (in rari momenti di debolezza uso con wine AgeOfEmpireII), ma effettivamente questa sembra essere la sola ragione valida per mantenere windows sul nostro pc: molti dei programmi professionali che non trovano sostituti liberi possono essere fatti funzionare attraverso Windows in macchina virtuale (così da evitare che il sistema ci si riempia di malware e antivirus), soli i giochi che necessitano di una potenza di calcolo elevata non possono -se non con delle macchine ben fornite in processore, scheda video e ram- funzionare correttamente con VB,anche a causa del cattivo supporto 3d di Virtualbox. In realtà però GTA sembra funzionare con Wine, cliccare per credere.

E quindi mi dico...rimpicciolisco un po' la partizione, tolgo quell'inutile partizione di ripristino per Vista (che tanto ho già il dvd di ripristino) e ne approfitto per installare bene archbang.
Solo che, beh, Windows mica ha apprezzato che io non voglia più ripristinarlo.
Se l'è presa un po' a male e mi ha rapito il grub!
In sostanza, l'unica cosa che mi chiedeva di fare era reinserire il disco di ripristino per riportare tutto a com'era il pc: voleva cancellarmi le partizioni, togliermi Linux!
E per beffarsi completamente mi proponeva di "ripararmi il pc"...per fortuna non l'ho lasciato fare!
Una decisione urge, non essendoci più grub, niente avvio di Debian (o anche ubuntu).

La soluzione: super grub disk
Grazie a supergrubdisk, un disco live disponibile in diverse versioni a seconda dell'esigenza (se si ha un grub legacy o 2, se si vuole reinstallarlo o accedere ai sistemi) che ci permette di ovviare ai problemi creati da windows, ho risolto!
Avvio quindi la live di SuperGrub e finalmente accedo a Debian.
Di qui reinstallo il Grub avendo cura di metterlo nel MBR e voila!
Non mi resta che formattare la partizione di Windows...

venerdì 18 giugno 2010

Archbang


Dopo crunchbang ecco archbang!
Perchè ho lasciato crunchbang alla sola funzione di live?
Il post precedente sembrava tesserne le lodi, cosa mi ha fatto cambiare idea?
La risposta è che non ho affatto cambiato idea Crunchbang mi piaceva e mi piace molto, semplicemente, ho voglia di scoprire, imparare, esplorare.
Come ho spiegato, Crunchbang è basata su Debian, sistema che conosco e utilizzo quotidianamente. E, mi è venuta voglia di cambiare!
In realtà non si tratta di un cambiamento drastico e definitivo, al contrario, si tratta piuttosto di una tappa esplorativa.
Mi ha attirato questo progetto ugualmente basato sul gestore di finestre Openbox che mi affascina per la sua essenzialità. A molti sembrerà una follia, ma adoro il desktop privo d'icone, visivamente fa il suo effetto e funzionalmente non ha nulla da invidiare a una scrivania riempita di file e icone sparse in cui non si trova mai nulla!
Ma la grande differenza non è tanto il windows manager quanto la distribuzione su cui è basata. Parlo infatti della per me sconosciuta Archlinux. E' una distro che sembra condividere la filosofia KISS della Slackware (Keep It Simple, Stupid!), un'affermazione che sembra un po' paradossale vista la fama di Slackware di distro "per hacker", ma invece mette in evidenzea come nella pratica sia molto più semplice un sistema gestito interamente dall'utente piuttosto che un pacchetto preformato alla windows in cui tutti i meccanismi di funzionamento sono nascosti con attenzione, rendendo davvero complicata qualsiasi manipolazione. La semplicità non è dunque sinonimo di user-friendly, ma di funzionalità e eleganza. E in questo Archlinux sembra davvero perfetta.
Per il momento sono ancora un "Arciere novello" dalle conoscenze assai limitate, ma archbang mi sembra un buon inizio...

sabato 29 maggio 2010

L'unico neo: avere una SiS con sè


Prima di utilizzare senza problemi Squeeze, installata in una notte d'avventura nient'affatto ardua, ho dovuto confrontarmi ad alcuni piccoli problemi dovuti all'hw scadente.

Ma vedrò di fare uno sforzo e tentare di illustrare le soluzioni che ho trovato:

1. Scheda Video
Eh, sì, sta maledetta SiS continua ad infastidire...ma ormai non sento neanche più il prurito di questa puntura di zanzara. Come dire, fuor di metafora:
- Soliti vesa, solita risoluzione schifosa, quindi:
- scarico da qui il driver: http://congerie.noblogs.org/resource/generale/view/xorg-driver-sis671-0.9.1-fixed-build.zip
C'è un readme, ma se non lo leggo seguo questo: estrarre i driver e li copio:
cp sis671_drv.so /usr/lib/xorg/modules/drivers/sis671_drv.so

poi modifico così
/etc/X11/xorg.conf
Section "Device"
Identifier "sis"
Driver "sis671"
EndSection

Section "Monitor"
Identifier "Configured Monitor"
EndSection

Section "Screen"
Identifier "Default Screen"
Monitor "Configured Monitor"
Device "Configured Video Device"
SubSection "Display"
Modes "1280x800"
EndSubSection
EndSection


2. Audio
congerie@debian:~$ lspci |grep Audio
00:0f.0 Audio device: Silicon Integrated Systems [SiS] Azalia Audio Controller


grr..ancora SiS che non va! ma mi è bastato:
# apt-get install pulseaudio
ed è andata

3. Touchpad

Il touchpad per la verità non è della SiS, ma Synaptics (penso che si scriva uguale al gestore di pacchetti, ma con una S in più).
In realtà non è che non andasse, ma semplicemente non presenta le funzioni del tipping e dello scroll a due dita.
Come fare?
Alt+F2>gconf-editor>desktop>gnome>peripherals>touchpad
e di qui possiamo modificare le opzioni sullo scroll e sul tipping (ed anche bloccare il touchpad se ci da fastidio mentre scriviamo).
;)

giovedì 13 maggio 2010

Un'effimera scappatina su un bel sistema: Crunchbang.

Da quando ho saputo che la nuova versione di Crunchbang, distribuzione essenziale basata sul window manager OpenBox, avrebbe usato Debian Squeeze e abbandonato Ubuntu, non ho potuto far altro che installarla! Bella e semplice, unisce l'affidabilità di Debian (e magari ci sarà pure un perchè se ha abbandonato Ubuntu) alla leggerezza estrema di Openbox. Davvero un bel risultato per Debian che per troppo tempo è stata considerata difficile e lontana dagli utenti. Il fatto che questa opinione venga rivalutata alla luce delle derive quasi windowsiane di ubuntu non può che rendere felice chiunque difenda e utilizzi il software libero e l'opensource!
Detto questo, l'install è filata liscia come l'olio, la personalizzazione, a parte i nuovi tint2 ed altre particolarità di Openbox rispecchia Debian.
Niente male, da provare! Vista la sua leggerezza, magari da tenere su chiave usb per portare un po' dappertutto!

lunedì 12 aprile 2010

Bye bye Ubuntu...¡que viva Debian!

il perchè dell'addio all' "umanità per tutti"
Sempre di più, la Canonical con la sua politica ultra centralizzata e le uscite anti open di Mark Shuttlewort mi ha invogliato ad abbandonare quello che sta diventando il sistema gnu/linux più diffuso al mondo. Quella terribile equazione che sempre più si può ammirare nei titoli degli articoli meanstream, ma anche nei post degli utonti medi che pone un'uguaglianza deterministica tra Ubuntu e GNU/Linux, tanto da rendere completamente superfluo il secondo termine mi fa arricciare la pelle. Approfittando di alcune modifiche a livello software che non mi piaccono molto (per esempio il nuovo gestore di pacchetti che, con un po' di paura, avvicinerei addirittura all'applicazione windows per installare i programmi o il tema gtk pensato per allettare le industrie e invitarle ad abbandonare Mac) ho deciso di non aggiornare alla 10.04.
No, no.

Le alternative libere
Il che non vuol dire, però, che rinuncio ad ogni aggiornamento e mi gingillo con una vecchia distribuzione. Piuttosto significa che abbandono Ubuntu e provo ad installare "mamma" Debian!
Brr...brividi di piacere per questo salto di qualità. Una vera crescita informatica. Basta con i giochetti precompilati, avviva la shell. Ebbene, non è proprio così! Quasi quasi posso dirmi delusa dalla troppa facilità con cui è possibile installare debian! Non che poi neanche qualche anno fa fosse così difficile (devo dire che dopo una distrosa -in quanto carente di tutti i cd di installazione- Mandrake, nel lontano, 2005 avevo già installato una Debian di tutto rispetto, ma all'epoca non ero riuscita a configurarla come si deve ed avevo così deciso di abbandonarla per Ubuntu), ma mi aspettavo almeno qualche problemino. E invece no!

Debian: Stable, Testing, Unstable | netinst o installazionecd
Menomale che almeno l'installer non è tutto grafico, c'è un po' di blu e rosso, giusto per tirarsela un po'.
Quasi dimenticavo di dire, però, quale Debian ho installato e che tipo di installazione ho eseguito. La politica ubuntiana prevede dei rilasci a scadenze fisse (ogni sei mesi), se vogliamo installare l'umanità per tutti non ci poniamo il problema e scarichiamo il cd (o l'usb) dell'ultima versione uscita. Debian preferisce la serietà e l'affidabilità alla pressione di date fisse e rilascia la stable quando è pronta. Ovvero quando tutto è stato fixato e si può parlare di una distro, come dice il nome, davvero stabile. Una roccia su cui costruire server e a cui affidare i nostri dati. La controparte di questa solidità è però una qual certa obsoleità di alcuni pacchetti, che per essere stabili e sicuri, sono un po' vecchiotti. In realtà vanno benissimo per un uso normale, non ci accorgiamo davvero della differenza.
Sì, però io voglio thegimp 2.7, openoffice 3.2, emesene 1.6.3, awn 0.41 e così via...Beh, Debian ha pensato ad utenti come me, ed è disponibile una versione denominata testing, che non è ancora stable ma non è più unstable.
Unstable e experimental sono due versioni che se aggiorni potrebbe spegnertisi il pc (scherzo ma quasi, almeno non potrebbe più accendersi corretamente), che se non sono proprio rolling un po' si avvicinano. Lì abbiamo tutti i pacchetti all'ultimo grido che, da bravi giovincelli, sono un po' farfalloni e non assicurano la stabilità e la sicurezza dei vecchietti. Tra i due c'è quindi la via di mezzo (oh, aurea medietas!) ovvero la testing a cui ho accennato prima, non siamo ai livelli di stabilità della stable, ma possiamo godere di pacchetti più aggiornati, senza temere troppi scombussolamenti al comando apt-get upgrade. Come si è capito da questa parziale descrizione, io ho scelto di installare la testing. Che nel qual caso corrisponde (ancora per poco) a Squeeze (presto diventerà la nuova stabile). E direi, ottima scelta. Come dicevo, l'installazione è stata semplicissima (anche se effettivamente un po' più lunga di quella di Ubuntu, ma dal Koala in poi fa un po' paura la rapidità con la quale si incrosta al nostro hd). Eh, ma non solo Debian offre tre (quattro con la experimental) versioni diverse a seconda delle nostre esigenze, ma anche ci fornisce diverse possibilità di installazione. Molto brevemente abbiamo la netinstall e l'installazione da cd, da dvd e ancora altre di cui non parlerò. Devo dire che della netinstall avevo (in-giustamente?) paura: siccome non ho un cavo ethernet disponibile e dubitavo fortemente del riconoscimento immediato in fase di installazione della connessione wireless, ho deciso di accantonare questo metodo. Per la verità è un pochino più lungo di un'installazione da cd, ma si adatta meglio alle esigenze scaricando i pacchetti aggiornati e desiderati.

Il sistema fa le radici nel mio hd
L'install da cd va bene, ma ho scoperto che è comunque meglio disporre di un cavo ethernet per scaricare un po' più di roba utile.
Detto questo, io mi immaginavo che installando il sistema da cd, non mi installasse il desktop environement e toccasse a me pensarci (e tremavo un po' al pensiero di dover installare e configurare pure X). Ebbene, anche da un solo piccolo cd, gnome è li, bello e azzurro come un principe dal destriero bianco.
Mancano alcune comodità che su ubuntu sono installate direttamente, ma ho scoperto che se si installa da cd ma con connessione disponibile Debian ci installa tutto ciò di cui abbiamo bisogno (per dire io mi sono installata Synaptic che non c'era).
L'unico errore che ho fatto, è stato lasciare ad ubuntu una partizione enorme di 89 gb e rilegare Debian a soli 30 gb. Eppure il sistema appena installato ne occupa solo 2, quindi ho tutto lo spazio per film, musica, icone, wallpaper, brush di gimp etc.
Unica grande difficoltà con Debian sono stati i repository. E' un p
o' più complicato rispetto al fratellino sempliciotto avere una lista coerente e completa di repository, ai primi tentativi di installazione, apt-get install non voleva saperne di mettermi programmi banali come vlc, mplayer, macchanger,audacious e roba varia. Una pulizia e una miglior organizzazione sono bastate per poter installare tutto ciò di cui ho bisogno. Inutile dire che ora, dopo qualche settimana di utilizzazione, ho molto di più di quanto non mi serva. Uno gnome 2.30.2 in tutto il suo splendore.
E ubuntu resta in soffitta!
Su Debian apprezzo molto l'assenza di default del meccanismo sudo, ahi se sudo.
A mio parere le ultime versioni di ubuntu che forniscono una schermata
di login che presenta già il nome dell'utente diminuisce fortemente la sicurezza del sistema: occorre una sola password per avere accesso a tutti i diritti di root. Quando ubuntu era agli albori e qualcuno faceva osservare come l'utilizzazione di sudo minasse un po' la sicurezza, la risposta era che per loggarsi occorreva conoscere
1. il nome dell'utente
2. la password di quell'utente.
La combinazione era altrettanto sicura che accedere conoscendo già lo username di "root", dopodichè basta una password, se non di più. Beh ora, in un sol colpo possiamo accedere come utente ed ottenere i privilegi di root. Non mi sembra una gran bella cosa. Ma boh, mica sono un esperto di sicurezza informatica. Che poi se si ha accesso ai file del pc è piuttosto semplice cambiare la password, pure di root, senza conoscere la precedente.
Ma qui ci stiamo allontanando dal discorso iniziale. Tirandone le fila, posso dire che Debian Squeeze mi soddisfa in ogni mio desiderio e per ora non mi ha mai minimamente tradito!
Ah, dimenticavo, una ragione per la quale ho abbandonato alle sue sorti ubuntu è un immotivato e misterioso rallentamento della connessione...ho provato a formulare tutte le ipotesi, fino ad arrivare a chiedermi se non fosse un problema hardware della scheda. Ebbene dopo molto tempo passato con Debian posso categoricamente escludere questa ipotesi.
Quindi

¡Que viva Debian!


mercoledì 10 marzo 2010

Rarcrack

La password degli archivi zip, 7z, rar, come ogni altra protezione, è vulnerabile...
Come? Attraverso un'applicazione facile ed efficace: rarcrack
E' uno di quei programmi a disposizione nei repository Backtrack: una volta attivatili lo si trova in synaptic...ma, cigliegina sulla torta, se si installa BUC si avrà anche una GUI!
Buc, come si legge nel sito dei creatori,:
BUC – Basta Un Click – (un parser xml in C affiancato da un generatore dinamico di interfacce in C++ con librerie QT), è un software Open Source (GPL2) per GNU/Linux, sviluppato da Matteo Avalle in collaborazione con Valerio Billera e il SiciLinuX Group, in grado di trasformare script bash (file di testo reso eseguibile, contenente comandi da eseguire) in applicazioni dotate di comoda interfaccia grafica

Ciò significa semplicemente che BUC è in grado di rendere visuale (e, secondo alcuni, più userfriendly) anche rarcrack...I passi da seguire sono:
ordi@ordi$ sudo apt-get install buc
ordi@ordi$ wget http://buc.billera.eu/download/rarcrack.zip
ordi@ordi$
unzip rarcrack.zip
ordi@ordi$ buc rarcrack.mc

Et voilà, in qualche minuto o ora (molte sono le variabili: dal nostro pc alla raffinatezza della password) tramite un attacco bruteforce avremmo la nostra password!

martedì 9 marzo 2010

Tor, Incognito e Anonimouse: dettagli pratici


Sul sito del progetto Tor si legge:
Tor è un software libero ed una rete volontaria ed aperta per difendersi dalle tecnologie di sorveglianza della rete, come l'analisi del traffico, che minacciano le libertà individuali e la privacy, le comunicazioni confidenziali personali e d'impresa, e la sicurezza di stato.
Cosa significa? Che vantaggi possiamo trarne?
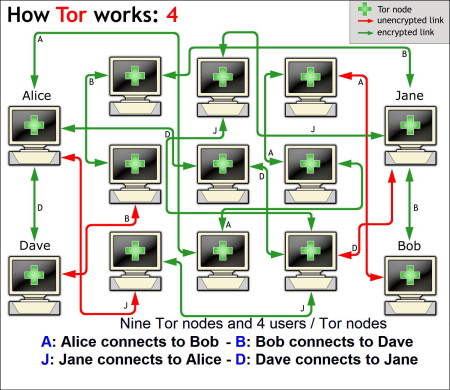
Senza dilungarsi nelle descrizioni approfondite reperibili sul sito del progetto tor e su Wikipedia, si può dire brevemente che Tor è un ottimo strumento per poter garantire la propria privacy navigando sul web. Esso funziona tramite il ricorso ad una rete di client/server volontari attraverso cui transitano i dati prima di giungere dal cliente al server. L'unica falla di cui si è parlato per Tor sta proprio nel fatto che i server siano volontari: un server malevolo potrebbe entrare a far parte della rete per poter analizzare il traffico che passa attraverso di esso. Va detto però che i dati sarebbero comunque privi delle informazioni relative alla loro origine e si tratta solo di un'ipotesi contro il reale e costante monitoraggio dei traffici dati della rete senza Tor! Quindi, anche se consapevoli del fatto che il controllo sovente possa andare al di la degli scudi con cui ci proteggiamo, il ricorso a Tor può essere un'ottima arma difensiva.
un'immagine può essere molto più significativa di spiegazioni teoriche:

Visto (molto) brevemente il principio su cui si basa come poter utilizzare da subito Tor?
- Con un live cd: Incognito
Incognito è un progetto degno di nota ed utilissimo per tutti coloro i quali utilizzano sovente dei pc pubblici sui quali non è possibile installare i proprio software preferiti. Inoltre, mette in evidenza l'eccezionalità della differenziazione delle distro linux. Se usiamo Backtrack per il testing rete ecco pronta e funzionante Incognito per la navigazione anonima! Incognito liberamente scaricabile dal sito del progetto mette a disposizione al boot del pc tutto quello che desideriamo per la navigazione anonima. Masterizzata l'iso si reboota, poi si naviga tranquilli! Un'eccellente documentazione è disponibile online, ma vista la facilità del progetto è davvero possibile utilizzare con profitto la distro dal primo boot! Inoltre la distro mette a disposizione tutti gli strumenti di criptaggio delle mail come GPG ed enigmail. E' una gentoo based, ma nessuna paura!

- Con il nostro browser preferito: Firefox + Torbutton
Potendo invece applicare modifiche al nostro sistema, ecco che è possibile installare Tor sul nostro pc. Per Ubuntu Karmic Koala Tor non è disponibile nei repository, ma è possibile ricorrere a quelli per debian sid. Occorre quindi aggiungere le seguenti linee a /etc/apt/sources.list:
deb http://deb.torproject.org/torproject.org sid main
Una volta dato l'update, sarà possibile selezionare Tor per l'installazione. Attenzione al fatto che dall'ultima versione Tor preferisca polipo a provoxy (occorre quindi selezionarlo). Sarà poi anche da installare torbutton (estensione di Firefox disponibile sia da synaptic che da browser). Avendo
installato tutto ciò è ora possibile avviare firefox e attivare, tramite l'apposito pulsante (che possiamo scegliere se vedere come l'icona di una cipolla o testuale) la navigazione anonima (il che è bene diverso dalla ridicola opzione integrata in firefox!).
Non resta che provare a recarsi su un sito che visualizza il nostro ip per verificare la correttezza di funzionamento...e buona navigazione!

domenica 7 marzo 2010

ubunt'office

durante più di un mese ho dovuto abbandonare gli esperimenti informatici causa periodo esami.
naturalmente, durante questa fase di studio non ho relegato il mio packardbello in soffitta, ma ne ho usufruito in qualità di semplice utente "office".
Trattamento di testo, navigazione web, posta elettronica, pdf e poc'altro.
Come si è comportato il Koala Karmico?
In generale direi, ottimamente!
ma...c'è comunque qualche appunto da fare:

- PDF
Sono stata sempre molto soddisfatta di evince, il visualizzatore pdf di default; se mai un documento risultava illeggibile davo la colpa alla bassa qualità del file (in particolare faccio riferimento ad un articolo del 1978 di Michel Foucault, quando penso non esistesse ancora l'impaginazione digitale).
Avendo però bisogno di stampare l'articolo in pdf e, siccome la mia stampante non ha più inchiostro, sono andata nell'internet point all'angolo.
E...sorpresa!
Sul mio pc l'articolo risultava pressochè illeggibile mentre sul pc del tipo appariva molto chiaro, nitido e perfettamente leggibile! Anche la stampa è venuta perfetta, sembra proprio uscita dalla tipografia!
Questo mi ha permesso di scoprire l'esistenza di due motori di rendering diversi per la visualizzazione di pdf nel mondo linux: l'uno più adatto ai pdf nativi e l'altro concepito per rendere al meglio i pdf scannerizzati. Due programmi che utilizzano rispettivamente la prima e la seconda sono evince e xpdf. Ecco cosa risulta da un confronto tra i due nella visualizzazione di un pdf scannerizzato...E' ovvio che non c'è confronto!
purtroppo se si tratta di pdf nativo la situazione si ribalta...
al momento attuale non ho trovato alternative soddisfacenti (adobe, che ha sviluppato il pdf e quindi possiede il programma che rende al massimo la visualizzazione degli stessi, è troppo troppo pesante per essere consigliabile!!), ma è già stato molto utile capire che, delle volte, una scarsa qualità dell'immagine non corrisponde ad un file mal scannerizzato, ma ad un problema di resa dei motori di rendering utilizzati dal visualizzatore pdf!

- Navigazione da chiavetta 3g Huawei
come ogni businessman che si rispetti (no, in realtà non sono -affatto!- una donna d'affari), ho potuto sperimentare una chiavetta 3G con cui connettermi a internet.
Da quanto ho capito sarebbe potuta andarmi molto peggio, ma comunque resta il fatto che la connessione è lentissima, tanto da rimpiangere un sano modem 56kb. Già che qualche problema che porta ad un riconoscimento saltuario della chiave (con comunque una percentuale di riuscita attorno al 75%), poi delle anomalie di connessione per cui occorre rinizializzare due o tre volte la stessa perchè funzioni ed infine 30kb di traffico! Non so quanto dipenda dalla chiavetta e quanto dal mio oc, ma posso dire che la stessa chiave sullo stesso pc, su un altro sistema operativo andava leggermente meglio...

- Latex
Volendo scrivere qualche relazione scientifica (si tratta di scienze sociali, ma pur sempre scienza è!) ho provato a destreggiarmi nel magico mondo di LaTex per non sprecare tempo nelle formattazioni ed avere un risultato da tipografia perfetto...ebbene, diciamo che non ci sono proprio riuscita, ma forse questo argomento esula un po' dall'uso "office" standard, dal momento che per quello il caro OpenOffice si è comportato egregiamente, arrivando a destreggiarsi senza alcun problema tra dizionari e lingue diverse. Per chi volesse saperne di più rimando ad un post prossimo venturo.

Per il resto, tutto a meraviglia!
Risultato dell'esame: 30/30 (la lode, no, solo se il pdf avesse superato l'adobe!)

venerdì 12 febbraio 2010

Tool di Sicurezza Backtrack su Ubuntu

A questo indirizzo si può trovare la lista completa delle applicazioni dei repository Backtrack, della cui installazione su un'ubuntu ho parlato nel post precedente:
http://www.clshack.it/nopaste/backtrack.txt
Tra le più famose la suite aircrack, Kismet, Wireshark...qui però non parlerò di aircrack-ng, disponibile effettivamente anche nei repisitory Ubuntu (e del cui funzionamento parlo nei post sull'ottenimento delle chiavi wep) ma di altre applicazioni effettivamente introvabili altrimenti:

- CoWPAtty
E' uno sniffer di rete wireless per analizzare il traffico e verificare la sicurezza delle chiavi di rete WPA-PSK. Il che, detto poco! Fin'ora alla portata di qualsiasi smanettone vi era solo il testing delle chiavi WEP e non WPA! In realtà il modo migliore di sfruttare le potenzialità di quest'applicazione è coniugare la sua azione a quella di aircrack. Una buona guida (in quanto a chiarezza) è sicuramente, seppur un po' datata, reperibile qui.

- Gerix WIfi Cracker
Quest'applicazione non è essenziale, ma molto utile a chi è alle prime armi. Abbandonando la teoria, si può subito procedere al testing delle chiavi tramite una spendida gui! Il creatore è Emanuele Gentili ed è nel gruppo fondatore della stessa Backtrack (ecco perchè il modo migliore per avere le versioni più aggiornate sono proprio i repository BT) e procede davvero genialmente nel rendere il più semplici possibili tutte quelle operazioni di testing (che sia su chiavi WEP o WPA, se ci siano o no client!). Qui le foto dimostrano che è un software anche nonne-friend...

- Zenmap
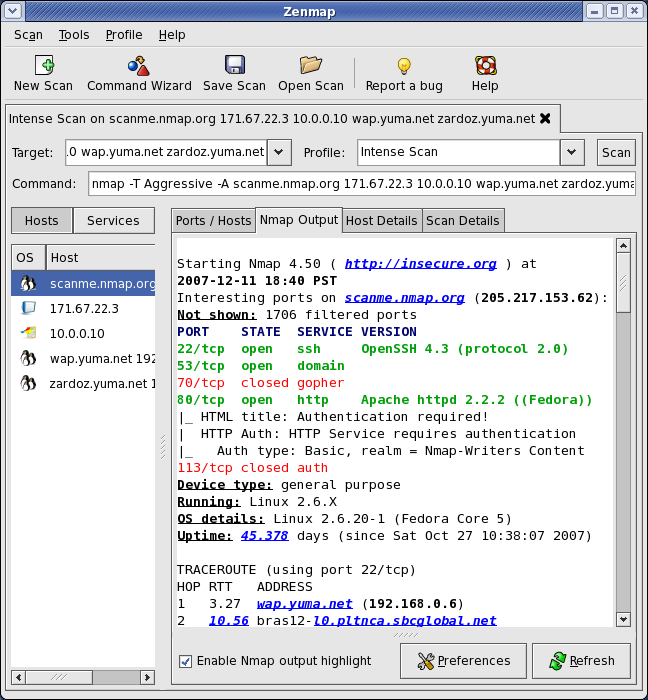
E' la GUI del famoso nmap. Versione grafica che ancora una volta può semplificare il compito di chi sta imparando. Questa volta però, non si tratta di destreggiarsi con il craccaggio delle chiavi, ma piuttosto dello scan del traffico di rete. Ecco un'anteprima qui a fianco. Il programma è in grado di monitorare socket di rete in ascolto su porte inattese, in modo tale da individuare un'eventuale intrusione. Una buona ed esauriente guida è reperibile qua.

martedì 9 febbraio 2010

Repository Backtrack su Ubuntu


Backtrack è una fedele compagna per tutti quelli che si occupano di sicurezza delle reti wireless.
L'uso più comune, nel quale Backtrack riesce a rendere il meglio delle proprie qualità è il testing della sicurezza del criptaggio wep o wpa.
E' quindi molto utile avere sotto mano un cd (o, posso dirlo, purtroppo, un dvd) di questa versione. Come si saprà, non molto tempo fa è uscita la versione 4, nome in codice pwnsauce, che apporta cambiamenti notevoli al modo di operare della BT che si conosceva.
Primo fra tutti è il fatto che abbia abbandonato la nativa Slackware per approdare all'ultradiffusa Ubuntu. In teoria è un passo fatto per semplificare la vita ai potenziali tester, ma diciamo personalmente credo che non faccia male un po' di competenza informatica se ci si vuole impergolare nel meraviglioso mondo delle reti senza fili. E poi, oltretutto per com'era organizzata la distribuzione, il basarsi su Slackware permetteva tranquillamente tutte le operazioni per il testing (d'altronde è sempre stato KDE a disorientarmi più della slacky!).
Comunque sia, mi ritrovo con una distro che assomiglia ad un Dragone ubuntuizzato.
Dal momento che la seconda innovazione risulta essere ancora meno piacevole della prima, mi chiedo se non sia possibile far diventare la mia ubuntu un dragone. Parlando di secondo cambiamento intendo il fatto che la dimensione della iso sia di 1.6 Gb, forse normale nel Ventunesimo secolo, ma alquanto limitante per le prestazioni in live. Sino alla versione precedenti, il cd permetteva di avere un sistema operativo scattante e sempre pronto, con il dvd trovo che il sistema sia pesantemente rallentato (anche se non posseggo un pc particolarmente datato!). Sul sito di Backtrack questa scelta è sostenuta dicendo che il sistema è progettato per installarsi su una chiavetta usb. Possedendo una Kingston di 8 G ho deciso di partizionare seguendo questa guida: http://www.erriko.it/sistemi-operativi/linux/installare-backtrack-4-beta-su-usb-con-persistent-changes/
Non so bene da cosa dipenda, ma stranamente anche con la chiavetta il sistema è di una pesantezza pachidermica...
Quindi, la soluzione che mi è balenata in testa è stata, come ho accennato, la Dragonizzazione del mio Koala!
Infatti Backtrack sviluppa dei repository propri (con programmi specifici di cui parlerò in seguito) che è possibile usare anche con un ubuntu...Logicamente, come fanno notare sul forum di BT, non ci sono le stesse patch al kernel, ne' sempre gli stessi driver, ma al contrario di quanto sostengono sullo stesso forum di remote-exploit, alcuni tool di sicurezza non possono essere reperiti nei repository di ubuntu classica, quindi ricorrere a quelli della Backtrack è più che utile!
Ma, ATTENZIONE, tutto ciò non è ne' consigliato ne' supportato, ma per chi volesse sperimentare, piuttosto simpatico!
I comandi sono piuttosto semplici:
#sudo gedit /etc/apt/sources.list
poi incollare
deb http://archive.offensive-security.com pwnsauce main microverse macroverse restricted universe multiverse

Ed ecco fatto in Synaptic o apt sono pronti i pacchetti di Backtrack!
Naturalmente quest'operazione può dare qualche problema per gli aggiornamenti, ma diciamo, ne vale la pena! In ogni caso, per evitare ogni possibile inconveniente con gli update non bisogna dimenticare di dare:
wget -q http://archive.offensive-security.com/backtrack.gpg -O- | sudo apt-key add -

domenica 20 dicembre 2009

Linux fa il caffé II


Installa anche tu la nuova distribuzione di
moka-pre-final.iso
Si raccomanda di installare
cremina-i368-1.5.deb per migliori risultati.

leggende urbane: satux e sis 3d


Pur non essendo affatto essenziale, rincorro il 3d con l'impazienza di un bimbo davanti ad un regalo sotto l'albero...
eppure...al mio natale mancano ben più di quattro giorni!
Nel forum internazionale di ubuntu, qualcuno ha scritto che esiste una distribuzione brasiliana debian-based che ha sviluppato i driver 3d per le schede Sis 671/771.
Gia' qualche mese fa avevo sprecato un cd masterizzando la iso di tale sistema operativo: non era una live, ma un cd d'installazione (e, scusatemi, ma non avevo voglia di installare un sitema sconosciuto).
L'altro ieri, rifaccio un giro sul sito brasiliano e vedo Satux 1.96 in Live.
Masterizzo il dvd e lo lancio, preparandomi alle finestre ballerine.
Ma, ma, c'è un errore caricando X server!
tento di porre a rimedio modificando a manina xorg.conf, ma il sistema si impalla
insomma, non solo i driver 3d non vanno, ma non funzionano manco quelli 2d!
riavvio e provo sudo dkpg-reconfigure xserver-xorg, scelgo speranzosa i driver sis...
probabilmente la profondità dei colori è invertita tra 16 e 24 (cosi' ho letto, dopo), ma il desktop appare psichedelicamente deludente!!
riprovo con i vesa e...mi appare un orribile desktop che vuole imitare xp, con tanto di un enorme icona "Antivirus" sulla scrivania...! Ed, addirittura, non c'è il terminale tra le applicazioni (per la linea di comando swicho con alt crtl f1/7)!
terribilmente delusa, spengo il pc...e mi chiedo quando mi deciderò a rinunciare ai 3d...

si', si', sidux!


Cercando una distro per non appassirmi nell'inerzia di ubuntu, mi accingo ad installare sidux.
Direttamente derivata da Sid (Debian Sid, la unstable) fornisce, per quanto lo possa essere una distro quasi rolling, un sistema operativo stabile e veloce. Semplice ma efficace, distante dalla politica utonta che sta prendendo piede tra gli ubuntisti (non posso parlare perchè in questo momento sto usando felicemente karmic, ma prometto che smetto!).
Come ho detto, non l'ho ancora incisa sul mio pc, ma ho provato a lungo la live.
Mi devo ancora abituare ad un sacco di cose, ma mi piace sperimentare...
Alcune questioni e problemi:

- vista la mia scheda (Sis 671/771) all'avvio occorre specificare
xserver=vesa perchè altrimenti non si può riavviare X
- per i driver, non è possibile installarli con lo script smxi, quindi:

  1. scaricare da qui il driver http://congerie.noblogs.org/gallery/100/sis_driver_32-bit_9.10.tar.gz
  2. estrarre i driver in ~/Desktop
  3. in un terminale:
  • su
  • cp sis671_drv.so /usr/lib/xorg/modules/drivers/sis671_drv.so
  • vim /etc/X11/xorg.conf
  • i
  • copia: Section "Device"
    Identifier "sis"
    Driver "sis671"
    EndSection

    Section "Monitor"
    Identifier "Configured Monitor"
    EndSection

    Section "Screen"
    Identifier "Default Screen"
    Monitor "Configured Monitor"
    Device "Configured Video Device"
    SubSection "Display"
    Modes "1280x800"
    EndSubSection
    EndSection

  • Esc poi :sav!/etc/X11/xorg.conf
  • riavviare X
Et voila! è molto meglio...
Purtroppo, benchè il team di sidux sia un profondo sostenitore di KDE, io non sono ancora riuscita ad abituarmi...quindi:
apt-get install gnome
Poi, ancora una volta, riavvio X (/etc/init.d/gdm stop)
Ora non mi resta che attivare Metacity
Atl F2 gconf-editor
poi appls, metacity, general e composite manager
a questo punto posso dare
apt-get install avant-window-navigator
Forse è un po' stupido applicare questo tipo di modifiche...ma non so cosa mi ci vorrà per abituarmi a KDE (e dicono che pure linus torvalds ne è dipendente, ma sarà un po' come gli oppiacei: io sbocco!)
Finisco il backup e passo all'installazione trial boot...;)

martedì 17 novembre 2009

Avanzamanto a Karmic Koala

A quasi un mese dall'uscita ufficiale di Ubuntu 9.10 Karmic Koala, ho deciso di avanzare...

Al reboot che segue l'aggiornamento, xserver fa i capricci: il server grafico funziona solo in "low-mode", ritorno alla 800x600 che credevo relegata a brutti sogni...
Dopo qualche smanettamento ho capito che occorre modificare xorg,
ecco come:

Section "Device"
Identifier "sis"
Driver "sis671"
EndSection

Section "Monitor"
Identifier "Configured Monitor"
EndSection

Section "Screen"
Identifier "Default Screen"
Monitor "Configured Monitor"
Device "Configured Video Device"
SubSection "Display"
Modes "1280x800"
EndSubSection
EndSection

E va...!
Il led della scheda wifi funziona!
L'audio sembra nikel, anche se noto ora un problema con le partizioni windows...

sabato 8 agosto 2009

Testare una chiave wep PARTE II

Avevo già iniziato a scrivere come testare la sicurezza delle chiavi wep
ieri ero da amici...avevo portato il pc perchè serviva per masterizzare dei cd
e, vedendolo sul tavolino tra le poltrone, qualcuno ha detto:
ma perchè non vediamo la tele? (era una provocazione)
perchè non ho la chiave per il wifi, Padronedicasa, me la dai?
E la Padronedicasa inizia a cercare sul suo caotico vista dove mai è inserita la sua chiave...
e io: no,no, lascia stare...sai che faccio? te la cracco!
e tutti: seeeeh...è protetta!
e io: ma è una wep! ci credete che ci riesco?
e tutti: daiii!
quindi inizio ad aprire diverse finestre di terminale traparentuse da far invidia a tutti, inizio a ticchettarci dentro tanti comandi incomprensibili a molti e...
dopo il primo attacco non riuscivo più a ricordarmi i parametri di aireplay-ng!
sto per abbandonare quando, scartabellando nella partizione win trovo un vecchio file copiaincollato dal web che mi illumina sul seguito....
oggi, tornata a casa ho deciso di mettere bianco su nero ciò che ho imparato
[naturalmente attenzione! è illegale craccare la chiave di qualcuno senza il consenso del prprietario! non incito a farlo]

QUI è possibile scaricare la guida: http://congerie.noblogs.org/resource/generale/view/wepp.pdf
se c'è mai qualcuno che dovesse gettarci un occhio, fremo dal sentire i pareri...
commenti commenti!
è presente anche su questo sito: http://congerie.noblogs.org/post/2009/08/09/come-ottenere-una-chiave-wep

ps: dopo un quarto d'ora abbiamo potuto vedere questo come se fosse la tele!

Con linux farei tutto ma non il pesto

mi è già capitato di strabuzzare gli occhi davanti a prodigi come

Linux fa il caffè
ma spero che linux non faccia mai il pesto (ameno che qualche programmatore riesca a far muovere le pinne del pinguino come se fosse un vendemmiatore)...
non sono di genova, ma oggi ho fatto (per la prima volta!) delle missis trofie alla mano (un po' come fare un sito con gedit e nulla più...)

pasta@pasta~$ sudo gedit ~/trofie.sh
pasta@pasta~$ chmod a+x ~/trofie.sh
ma ma...ORRORE, ORRORE...
ho dovuto utilizzare detto attrezzo meccanizzato per fare, beh
il mixo! visto che il pesto si fa con il pestello...
per fortuna le lame sono abbastanza affilata, la mia ricetta alquanto curata
le mie trofie.sh un po' troppo cicciotte ma ricompensano la fatica
alla fine l'eseguibile trofie al pesto
è stato delizioso...
(abbasso la tecnologia in cucina:
non ho mai provato a mangiare un pinguino, ma una finestra dev'essere sicuramente più indigesta)

ah, già che ci sono, ecco l'algoritmo:
!#/bin/ricettash
if trofie
then
acqua tiepida
100 gr farina grano duro
100 gr farina grano tenero
gesto sapiens: (grazie alla cuoca felice)
else
pesto
tritare i pinoli con uno spicchio d'aglio schiacciato
aggiungere una goccia di olio d'oliva extravergine
aggiungere il parmigiano in pezzi grossolani
dopo aver lavato con acqua fredda e fatto asciugare su un canovaccio sminuzzare alla mano le foglie di basilico (altra eresia: visto la localizzazione mi sono dovuta accontentare del basilico-08-provenz.tar che assicuro essere meno buono del basilico-08.5-genoves.bin)
aggiungere qualche goccia d'olio
bbbzzzzzzzzzz
quando le foglie sono trituzzate (argh)
aggiungere l'olio a mano
mmmhh

lunedì 13 luglio 2009

Rai...ahi ahi ahi

pur non abitando in italia, non faccio parte di quei italiani all'estero che con nostalgia rimpiangono di non poter vedere la rai...eppure, per seguire più da vicino alcuni avvenimenti della penisola, preferirei avere uno scorcio autentico (anche se marcio e puzzolente): un (in)sano tg1 o qualche altra amenità!
ma è più facile a dirsi che a farsi (serious, avevo creduto che bastasse andare sul sito della rai...) e mi è costato qualche ora di elucubrazioni...vediamo il perchè:


Andando sul sito www.rai.it, per vedere i video (sia in streaming che in archivio) è necessario possedere Microsoft Silverlight.
Al di la dell'innata intolleranza ai formati proprietari, credevo bastasse scaricare il plug-in riferito al mio sistema operativo...e, invece no!
Avrei dovuto pensare che Microsoft non metta a disposizione il plug-in per Linux (come invece fa Adobe con Flash, pur restando anch'esso un formato assolutamente non opensource), ma non credevo che ci fosse da qualche parte un plugin free.
Ebbene, sembra che effettivamente le cose siano un po' più complesse.


Infatti, per poter vedere un filmato Silverlight è possibile installare Moonlight, il che normalmente comporta l'installazione di software non open con una licenza estremamente restrittiva.
Ma, attenzione, dire che senza fare attenzione si rischia di installare software proprietario non equivale a dire che Moonlight è in se' non opensource. Moonlight fa parte del progetto Mono che, per semplificare, resta effettivamente un progetto a sorgenti liberi, ma, in questo caso, per poter vedere i video, costringe all'installazione del Microsoft Media Pack.
Senza addentrarmi nella spinosa questione Mono-Novell-Microsoft (per approfondimenti vedere qui, quo, qua, que e cu), ci sono diverse soluzioni per bypassare l'installazione di software proprietario sul proprio pc.

Vediamono brevemente alcune:

AGGIORNAMENTO: per semplificare le cose, è uscita non molto fa un'applicazione/applet per ubuntu e debian (con gnome) che permette di aggiungere al pannello un'icona che ci fa fare zapping sui canali. Si chiama ubuntuwin Tv ed è pacchettizzata in .deb.
Ecco il sito sui cui trovarla: http://www.ubuntuwin.altervista.org/index.php?id=10&tx_ttnews[tt_news]=125&cHash=5f91f7035b

Intoltre, sembrerebbe esserci per Firefox un add-on (o estensione che dir si voglia) che permette di scaricare il plug-in moonlight.
L'ho fatto, ma sono stata un po' disgustata dal dover accettare sul mio pc linux un'EULA stile microsoft... In ogni caso, ecco il sito: http://www.go-mono.com/moonlight/download.aspx

1) Script
Il miglior sistema, sembra essere quello proposto da Luke88
"Basta salvare questo script con il nome che preferite, renderlo eseguibile ( chmod +x nome_script ) ed eseguirlo" ed è possibile vedere non solo gli streaming rai, ma anche alcuni archivi.
Lo script è reperibile qui: http://www.slacky.eu/wikislack/index.php?title=Rai.tv_senza_silverlight, sul forum di ubuntu c'è un topic di aiuto (sulle ubuntu box è necessario installare dialog (sudo apt-get install dialog)

2) Ubuntianamente semplice
Credo che la soluzione più semplice (beh, nel senso ubuntiano del termine) sia quella consigliata nel blog di Flavio Tordini.
Per riassumere, il procedimento consiste nell'utilizzare VLC per visualizzare gli streaming.
In realtà credo che sia possibile usare un qualsiasi riproduttore di filmati (come mplayer o gxine) cercando Apri url.. , ma occorre fare attenzione al fatto che la rai applica un controllo sull'user-agent. Ciò significa che non permette di usare un lettore audio/filmati per lo streaming; ciò nonostante, Flavio ha fatto notare che è sufficiente "travestire" il nostro riproduttore in browser perchè funzioni. Sul suo blog viene riportata la procedura per VLC:

Andare su “Strumenti” => “Preferenze” e in basso dove c’è “Mostra le impostazioni” cliccare su “Tutto”. Quindi tra la selva di opzioni andare su “Ingresso/Codificatori” => “Moduli di accesso” => “HTTP(S)”. C’è un campo “User Agent HTTP”, settiamolo a:

Mozilla/5.0 (X11; U; Linux i686; en-US; rv:1.9.0.6) Gecko/2009020911 Ubuntu/8.10 (intrepid) Firefox/3.0.6
Penso che occorra adattare la stringa alla propria configurazione e aprire i seguenti link proposti da Flavio per poter vedere la tele:
RaiUno: http://mediapolis.rai.it/relinker/relinkerServlet.htm?cont=983 RaiDue: http://mediapolis.rai.it/relinker/relinkerServlet.htm?cont=984

RaiTre: http://mediapolis.rai.it/relinker/relinkerServlet.htm?cont=986 RaiNews24: http://mediapolis.rai.it/relinker/relinkerServlet.htm?cont=1 RaiSport: http://mediapolis.rai.it/relinker/relinkerServlet.htm?cont=4145 RaiStoria: http://mediapolis.rai.it/relinker/relinkerServlet.htm?cont=24269 RaiEdu: http://mediapolis.rai.it/relinker/relinkerServlet.htm?cont=24268

(ma non è che con i terminale e lo script si fa più veloce??!)

3 ) Variante
Attraverso il sito http://www.worldlivetv.it/en/ è possibile vedere in streaming diversi canali gratuitamente.
Non so se dipenda dal fatto che mi trovo all'estero, ma la rai non sembra funzionare, posso comunque approfittare di Sky24 che si vede e si sente piuttosto bene.
Sul forum del sito è riportata una guida per poter utilizzare il sito e VLC, ma l'add-on proposto non sembra essere disponibile per FF 3.5 (e da quanto ho capito farebbe sì che tutti i filmati si aprano con VLC, cosa piuttosto scocciante), inoltre essendo la guida più vecchia del 25 febbraio, penso occorra seguire i consigli di Flavio per il mascheramento del nostro lettore (naturalmente per quanto concerne la rai).

4) Moonlight ma non microsoft
La quarta possibilità è proposta da guidoic che illustra sul suo blog come installare Moonlight evitando il Pack Microsoft.
Il link della guida è il seguente: http://guiodic.wordpress.com/2009/02/11/usare-moonlight-senza-i-codec-microsoft/.
Devo dire di fare attenzione al punto n.7 in cui dice "7. se non funziona, assicuratevi di aver installato libavcodecXX-unstripped (dove XX=51 o 52)".
Nel mio caso, per esempio, avevo la libreria libavcodec52 con la quale i video silverlight non andavano ma non c'erano problemi con flash e compagnia, l'ho disinstallata e sostituita con l'unstripped con il risultato di non vedere più nulla!

Detto questo, nella pratica le cose sono ancora più complicate!
Come ho accennato nelle prime righe del post mi trovo all'estero.
Le dirette quindi sembrano essere impossibili (mi direte, ma usare un proxy? tor? ebbene il flusso di dati che viene inviato attraverso un proxy non è abbastanza amplio da permettere di visualizzare un video. Ciò significa che anche se settiamo tor in modo da scegliere alcuni exit-node preferiti, e ci facessimo passare con un ips italiano, beh, tor si blocca perchè rallenta il processo ed uno streming è in diretta...
A questo link sembra però trovarsi una soluzione: c'è una lista di proxy abbastanza veloci da permettere di visualizzare i video.
Tentando il trick, il sito di alice non funziona e su quello della rai mi dice ancora " Spiacenti, la visione di questo filmato è riservata agli utenti nel territorio italiano".

Riassumendo, posso vedere i file in archivio tramite lo script o cercandoli direttamente sul sito (se sono wma o flash, moonlight non sembra funzionare!) o Skytg24 in diretta...
Dal momento che quando ero in italia non guardavo mai la tele (e nemmeno ce l'ho una televisione!) il riuscire a vedere le dirette è più che altro una sfida informatica...che, tuttavia, mi piacerebbe risolvere!


lunedì 8 giugno 2009

ombre, awn senza driver 3d! xcompmgr

Chi conosce Barros Lee? A quanto si trova sulla rete dovrebbe essere lo sviluppatore dei driver 3D per Linux della scheda [SiS] 771/671 PCIE , ma il suo blog profuma più di leggenda metropolitana che altro (anche se ci spero sempre, perchè a quanto scrive ha già preparato qualche driver e aspetta solo il consenso della sis per rilasciarli).

Nel frattempo, passo il tempo a sognare le finestre molli, le barre salterellanti e
quanto di più inutile ma bello possa esistere...

AGGIORNAMENTO: ripensandoci, metacity è assai meglio...senza bisogno di installare componenti esterni, si può attivare il composite manager presente in gnome!
Atl F2 gconf-editor
poi appls, metacity, general e composite manager
ed ecco che awn si può usare senza problemi (come anche le ombre e le trasparenze)

Ma, sorpresa! Navigando ho scoperto un post in cui si parla di xcompmgr.
Non posso che incuriosirmi...in sostanza è un acceleratore 2D, quindi funziona a meraviglia anche sulla mia scheda che non supporta (o meglio, non senza i driver per linux) gli effetti tridimensionali!

Già bell'e pronto nei repository ufficiali, basta installarlo per poter scaricare anche AWN (betise mia, quest'ultimo non riuscivo a trovarlo, il comando è apt-get install avant-window-navigator e non awn!).
Ed anche le screenlets funzionano (solo su un desktop? smanetterò in seguito)! Ecco il mio desktop entusiasticamente pasticciato:

sabato 6 giugno 2009

Testare una chiave wep PARTE I

Di blabla di come testare la propria rete sul web ce ne sono a dozzine, ma non penso che uno in più faccia male!
Non mi propongo di fare una guida pulita pulita, ma piuttosto di annotare i miei procedimenti (ed errori: ahi ahi) con tutti i relativi problemi (perchè sì, in teoria è facile, ma la pratica diventa sempre un po' più complessa...).
Naturalmente, se voglio testare la mia rete, non potrò accedere a internet mentre snifferò il traffico (essendo la scheda in mode monitor): cerco quindi di appuntarmi qui la procedura base, provvedendo ad aggiornarla sulla base dei riscontri pratici.

. Problem number One: il materiale
Visto che il mio blog si propone di raccontate l'avventura linux di un pc pensato per windows, parlerò del mio hardware (che, perfortuna in questo caso, è condiviso da molti) e di come farlo funzionare.
Sembrerà una banalità (e lo è), ma per craccare una rete wireless serve una scheda wireless. Tale scheda deve essere riconosciuta e funzionante.
Per capire qual è la vostra scheda: lspci (naturalmente nel terminale)
Se verso il fondo notate 02:00.0 Ethernet controller: Atheros Communications Inc. AR242x 802.11abg Wireless PCI Express Adapter (rev 01) siete fortunati: la vostra scheda monta un chipset atheros, nello specifico è la AR5007 (non chiedetemi perchè sotto win ha un altro nome...).

Per capire se la vostra scheda è riconosciuta è sufficiente dare iwconfig.

Presupponendo che usiate Ubuntu 9.04, beh, la scheda è perfettamente riconosciuta tramite i driver ath5k e si chiama wlan0. Se usate Backtrack (e forse è meglio) i driver utilizzati sono i madwifi e la scheda si chiama ath0. Non è un lusso conoscere il nome della propria scheda, anzi è essenziale perchè, oltre a servirci per dare i giusti comandi permette di capire che driver usiamo (sembrerebbe indifferente ma non lo è: i madwifi sono più stabili e testati, gli ath5k sono più potenti ma ancora ininsperimentati).

Condiwisione: il wifi è mio e ne faccio quello che voglio!

Leggo sul forum hwupgrade che è imperativamente vietato aprire topic che cerchino informazioni sulla condivisione della propria (o altrui, poco importa) rete wifi, in quanto i provider impediscono di "cedere il servizio a terzi".

E' come se comprassimo un vestito e, decidendo di condividerlo con nostra sorella, beh, no, non c'è nemmeno bisogno di litigare, questa giacca l'ho comprata io e sullo scontrino c'era scritto che non potevo prestarlo a nessuno (eppure a me farebbe tanto comodo quel tuo paio di scarpe...): ASSURDO! soprattutto quando la connessione è flat...Le persone non capiscono perchè io desideri lasciare aperta la mia connessione sul forum mi rispondono così "Che vantaggio hai nel non far pagare agli altri? Ti consiglio di blindare la tua connessione"

Beh, il vantaggio è uguale a quello che avevo quando stavo dai miei e il mio armadio disponeva di tutte le mie magliette PIU' quelle di mia sorella...(d'accordo, la smetto con i paragoni fraterni).

Inoltre, non sono salutista, ma mi piacerebbe poter scegliere  le nocività di cui soffrire (diciamo che se prendo la pillola so che mi fa male, ma preferisco così) e le onde wi-fi non sono per nulla sicure (si veda http://www.levysoft.it/archivio/2005/09/23/il-wi-fi-e-dannoso-per-la-salute/) quindi preferisco assumerne il meno possibile (immaginiamo un immobile di tre piani, con tre appartamenti per piano: è possibile che sia sufficiente una box wifi posizionata nell'appartamento centrale perchè tutti dispongano della connessione -a quel punto non troppo veloce, d'accordo-).

Ovvio che la privacy mi preoccupa, eccome! non mi fanno paura i terribili hacker che possono pure cambiarti lo sfondo del dektop mentre tu navighi tranquillo con explorer, diciamo che mi darebbe alquanto fastidio se qualche individuo malintenzionato (spesso dotato di divisa) prendesse un pc e si connettesse alla mia rete, sbirciandone i contenuti. A parte un buon firewall, gli scanner del traffico di rete e tutto il resto, non ho trovato modo di splittare in due la connessione, lasciandone una parte libera ed un'altre criptata (c'è la fonera, ma questo è un altro discorso).  In attesa di trovare un metodo efficace, mi propongo una semplice criptatura WEP. Ma fino a che punto è insicura? Lo vedremo nelle prossime puntate...

La legge (italiana) non mi tocca:
mon domicile est en france, ils empechent de télécharger (non à HADOPI), mais c'est possible de se connecter à un reseau pas protegé, bien que ne soit pas le sien. en outre, mon provider ne considère pas un crime partager la connexion.